Страшилка на Хэллоуин: как ваш пароль взламывают за 3 секунды
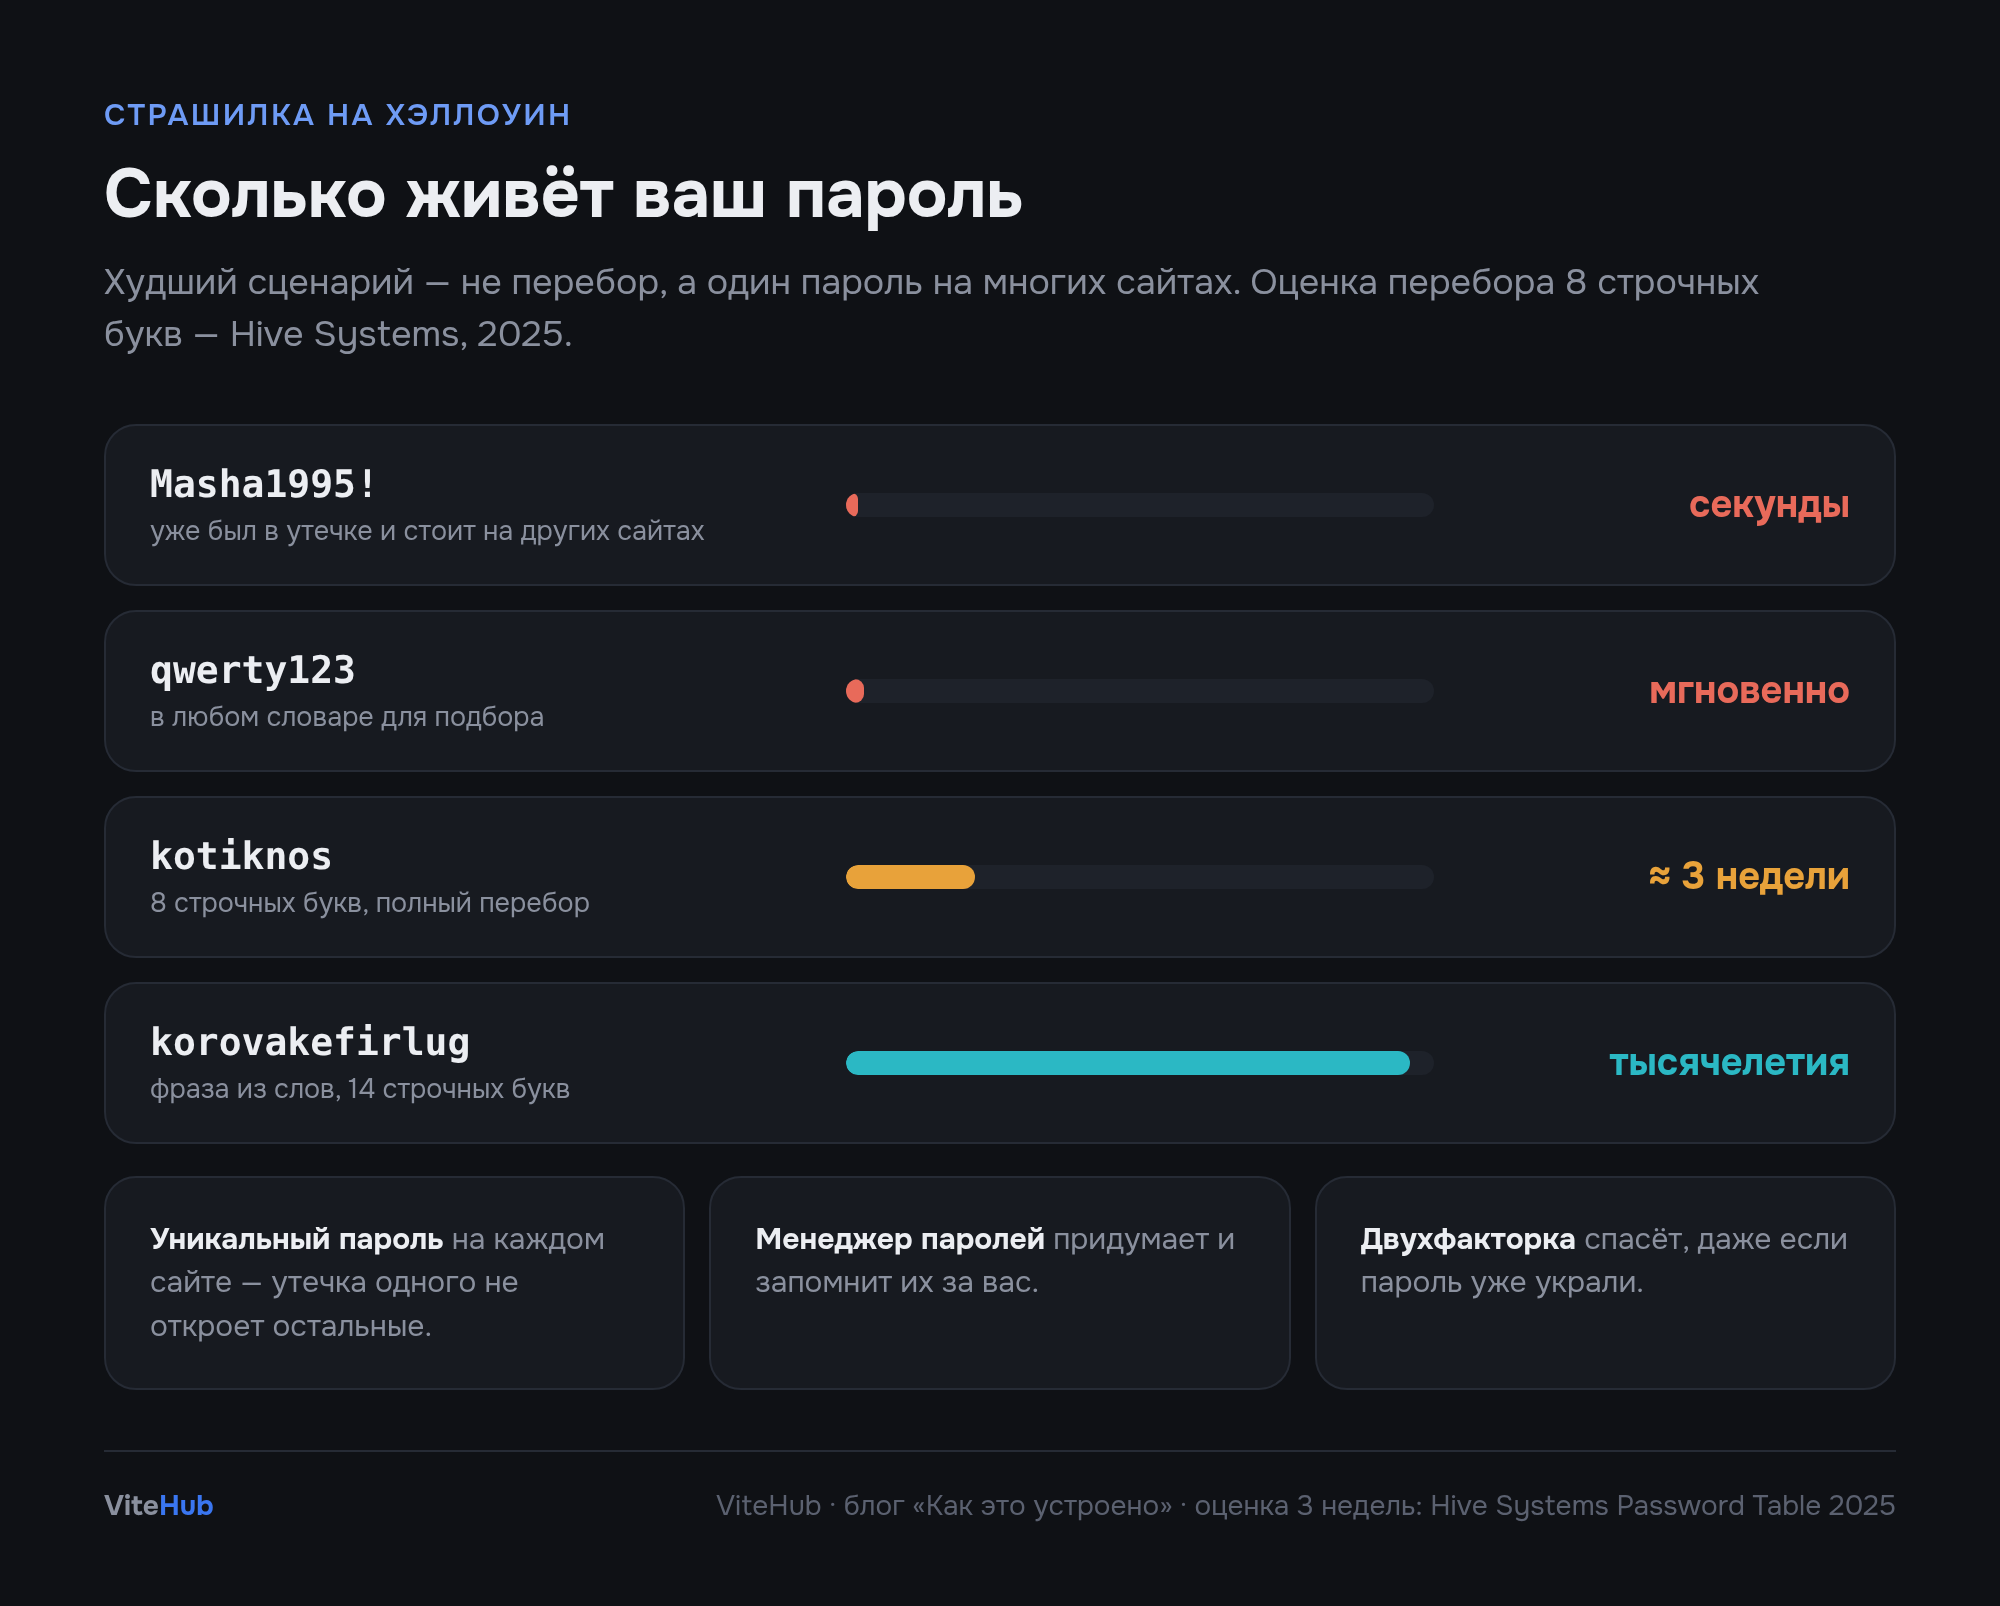
Пароль Masha1995! выглядит солидно: есть заглавная буква, цифры, даже восклицательный знак. Сайт при регистрации нарисовал зелёную полоску «надёжный». Но если этот же пароль стоит ещё на паре сайтов, его могут вскрыть за секунды — и никакой суперкомпьютер для этого не понадобится.
Ночь перед Хэллоуином — хорошее время для страшилок. Вот одна из самых реальных.
Где хранится ваш пароль
Нормальный сайт не хранит пароль в открытом виде. Он хранит хэш — результат одностороннего преобразования. Из пароля легко получить хэш, а из хэша обратно пароль — нельзя. При входе сайт хэширует то, что вы ввели, и сравнивает с сохранённым.
Звучит надёжно. Проблема в том, что базы с хэшами регулярно утекают. А дальше злоумышленнику не нужно ничего «расшифровывать». Он просто перебирает варианты: хэширует миллиарды кандидатов и ищет совпадения.
Три способа узнать ваш пароль
1. Он уже в утечке. Самый быстрый способ — вообще без перебора. После крупных утечек в сети появляются гигантские списки реальных паролей с почтами. Если вы используете один пароль на нескольких сайтах, а один из них утёк, злоумышленники просто пробуют эту пару логин-пароль везде подряд. Это называется credential stuffing, и это те самые «3 секунды» из заголовка.
2. Перебор по словарю. Люди предсказуемы. Имя, год рождения, кличка собаки, qwerty, 123456, название любимой команды. Плюс типичные «усиления»: заглавная первая буква, ! в конце, @ вместо a. Программы для подбора знают все эти привычки и проверяют их первыми. Masha1995! для них — один из очевидных кандидатов.
3. Полный перебор. Если пароль не в словаре и не в утечке, остаётся честно перебирать все комбинации. И вот здесь решает длина.
Почему длина важнее спецсимволов
По оценке компании Hive Systems за 2025 год, пароль из восьми строчных латинских букв можно подобрать примерно за три недели — на мощных игровых видеокартах и при хорошей защите хэшей на стороне сайта. Это худший для пароля сценарий, но показательный.
Теперь математика. Каждая дополнительная буква умножает число вариантов на 26. Четыре лишние буквы — уже в 26⁴, то есть примерно в 457 тысяч раз больше работы. По той же логике пароль из 12 строчных букв потребовал бы не три недели, а десятки тысяч лет.
Добавить в восьмизначный пароль спецсимвол тоже помогает, но слабее, чем кажется, особенно если он стоит там же, где у всех, — в конце. Поэтому длинная фраза из нескольких случайных слов вроде ворона-чайник-гранит-полночь надёжнее короткого M@sh@95!, и её проще запомнить.
Для любопытных. Скорость подбора сильно зависит от того, как сайт хранит хэши. Старые быстрые алгоритмы позволяют проверять миллиарды вариантов в секунду. Современные «медленные» алгоритмы вроде bcrypt специально тормозят каждую проверку — для пользователя это незаметно, а для перебора стоит месяцев и лет. Но вы не знаете, как хранит пароли конкретный сайт, поэтому рассчитывайте на худшее.
Что действительно спасает аккаунт
- Уникальный пароль на каждом сайте. Тогда утечка одного сайта не открывает остальные. Это самый важный пункт из всех.
- Менеджер паролей. Запомнить 80 уникальных паролей невозможно, и не нужно. Менеджер генерирует и хранит их за вас, а вы помните один главный пароль.
- Двухфакторная аутентификация. Даже если пароль утёк, без второго фактора — кода из приложения или ключа — войти не получится. Включите её хотя бы для почты, банка и мессенджеров.
- Проверка утечек. Сервисы проверки утечек подскажут, засветилась ли ваша почта в известных базах. Если да — меняйте пароль там и везде, где он повторялся.
- Код из СМС — никому. Никакая служба поддержки его не попросит.
Что это значит для вас
Страшный сценарий — не хакер в капюшоне, перебирающий пароли сутками. Страшный сценарий — один и тот же пароль на форуме десятилетней давности и в вашей почте. Форум взломают, почту откроют за секунды.
Хорошая новость: от этого защищают пара простых привычек, а не суперзнания.
Защита и в сети. Пароли берегут аккаунты, а ViteHub шифрует подключение в публичных Wi-Fi, где трафик проще подсмотреть. 3 дня бесплатно, дальше 150 ₽/мес.
Попробовать →Как быстро можно взломать пароль?
Если пароль уже есть в утечках, его используют мгновенно. Пароль из восьми строчных букв, по оценке Hive Systems 2025 года, подбирается примерно за три недели на мощном оборудовании. Длинные уникальные пароли — за тысячи лет.
Что важнее в пароле — длина или спецсимволы?
Длина. Каждый дополнительный символ умножает число вариантов, а спецсимволы люди ставят предсказуемо — в конце пароля.
Нужен ли менеджер паролей?
Да, если вы хотите уникальный пароль на каждом сайте. Запомнить десятки сложных паролей невозможно, а менеджер хранит их за вас.
Защищает ли двухфакторная аутентификация, если пароль украли?
Да. Без второго фактора — кода из приложения или физического ключа — злоумышленник не войдёт даже с правильным паролем.
Бэкенд-разработчик с опытом в высоконагруженных финтех-системах. Строит и обслуживает инфраструктуру ViteHub: серверы, протоколы, интеграции с платёжными системами и Telegram. Пишет о блокировках, Telegram и Steam простыми словами — что произошло и что это значит для вас.