Модель OSI простыми словами: семь этажей, на которых держится интернет
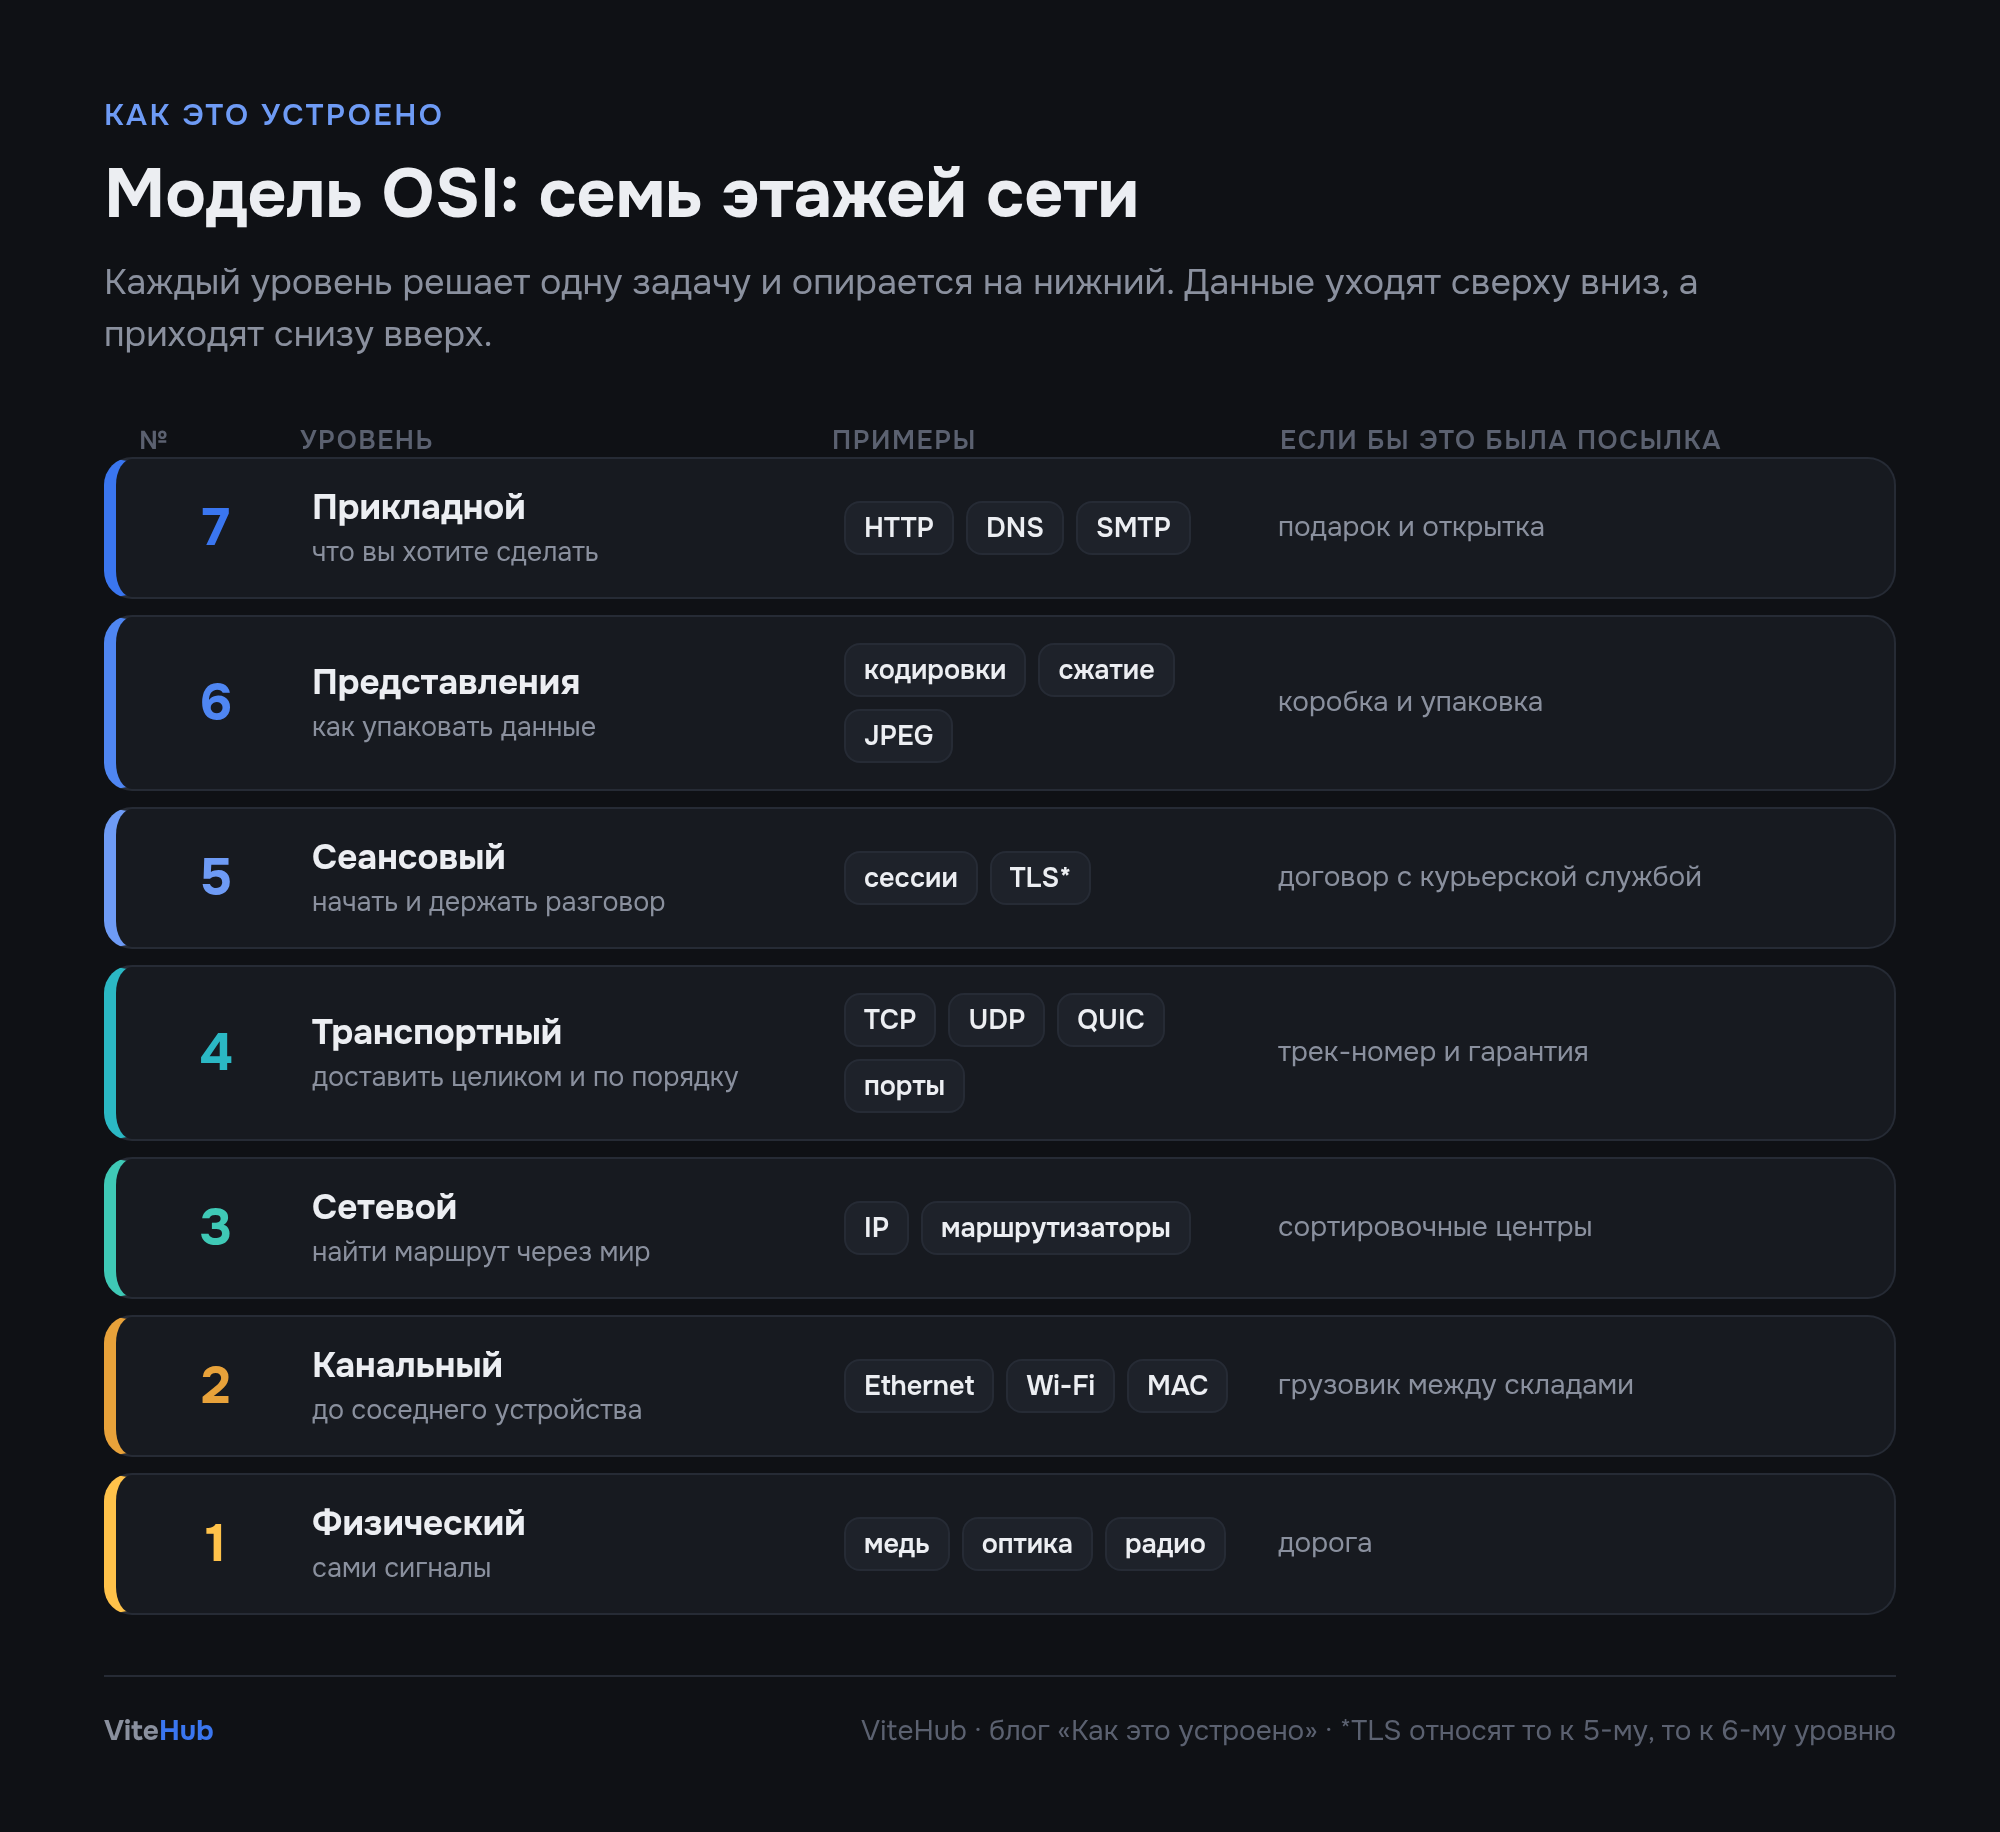
У сетевых инженеров есть старая шутка: «Проблема на восьмом уровне». Её говорят, когда всё оборудование работает, а виноват пользователь. Шутка понятна только тем, кто знает, что уровней официально семь. Это модель OSI — пожалуй, самая известная схема в сетевом мире.
Звучит академично, но модель OSI — это удобная карта. Когда новости говорят «блокировка по IP», «замедление по SNI» или «VPN маскируется под HTTPS», они говорят о разных этажах этой карты. Разберёмся, что на каждом этаже.
Откуда взялась модель
В 1970-х каждый производитель компьютеров строил свои сети по своим правилам, и машины разных фирм не могли договориться. Международная организация по стандартизации ISO предложила общую схему: разделить сетевое общение на уровни, где каждый решает одну задачу и опирается на нижний. Стандарт OSI — Open Systems Interconnection, «взаимодействие открытых систем» — вышел в 1984 году.
Сами протоколы OSI так и не прижились: интернет победил со своим стеком TCP/IP. Но схема из семи уровней осталась языком, на котором инженеры объясняют сети.
Семь уровней на примере посылки
Представьте, что вы отправляете подарок другу в другой город. Пойдём сверху вниз — так, как данные уходят от вас.
7. Прикладной уровень. Что именно вы хотите сделать: отправить сообщение, открыть страницу, получить почту. Здесь живут протоколы, с которыми работают программы: HTTP для веба, DNS для поиска адресов, SMTP для почты. В нашей аналогии — это сам подарок и открытка «С днём рождения».
6. Уровень представления. Как упаковать содержимое, чтобы получатель его понял: кодировка текста, сжатие, формат картинки. Подарок кладут в коробку подходящего размера и заворачивают.
5. Сеансовый уровень. Начать, поддерживать и закончить разговор. Ваш браузер держит сеанс с сайтом, чтобы вы оставались залогиненным. Это договорённость с курьерской службой: «отправлю три посылки, они связаны».
Для любопытных. Шифрование TLS, на котором держится HTTPS, разные учебники относят то к 5-му, то к 6-му уровню, а на практике его считают прослойкой между транспортом и приложением. Модель OSI старше современного интернета, и не всё в него ложится идеально — инженеры спорят об этом десятилетиями.
4. Транспортный уровень. Доставить данные целиком и по порядку. TCP нумерует пакеты, проверяет, что всё дошло, и переспрашивает потерянное. UDP просто отправляет, без гарантий, зато быстро — его любят звонки и игры. Здесь же появляются порты — номера «квартир», чтобы данные попали в нужную программу: 443 — HTTPS, 53 — DNS. Это курьерская служба с трек-номером и гарантией доставки.
3. Сетевой уровень. Найти маршрут через весь мир. Здесь работает IP: у каждого устройства есть адрес, а маршрутизаторы передают пакеты от сети к сети, пока те не доберутся до цели. Это сортировочные центры, которые решают, через какие города поедет посылка.
2. Канальный уровень. Передать данные к следующему устройству в пределах одной сети: от телефона к роутеру, от роутера к оборудованию провайдера. Здесь работают Ethernet и Wi-Fi со своими MAC-адресами. Это грузовик между двумя соседними складами.
1. Физический уровень. Сами сигналы: электричество в медном кабеле, свет в оптоволокне, радиоволны Wi-Fi и сотовой связи. Это дорога, по которой едет грузовик.
Матрёшка: как уровни вкладываются друг в друга
Самое важное в модели — инкапсуляция. Каждый уровень берёт данные сверху и заворачивает их в свою «обёртку» со служебной информацией:
- Приложение формирует запрос: «дай главную страницу».
- Транспортный уровень добавляет заголовок с портами и номерами пакетов.
- Сетевой — заголовок с IP-адресами отправителя и получателя.
- Канальный — заголовок с MAC-адресами для ближайшего участка пути.
- Физический превращает всё это в сигналы.
На стороне получателя матрёшку разбирают в обратном порядке. А маршрутизаторы по пути вскрывают только внешние слои — им достаточно IP-адреса, чтобы понять, куда отправить пакет дальше.
Зачем это знать: на каком этаже работают блокировки и VPN
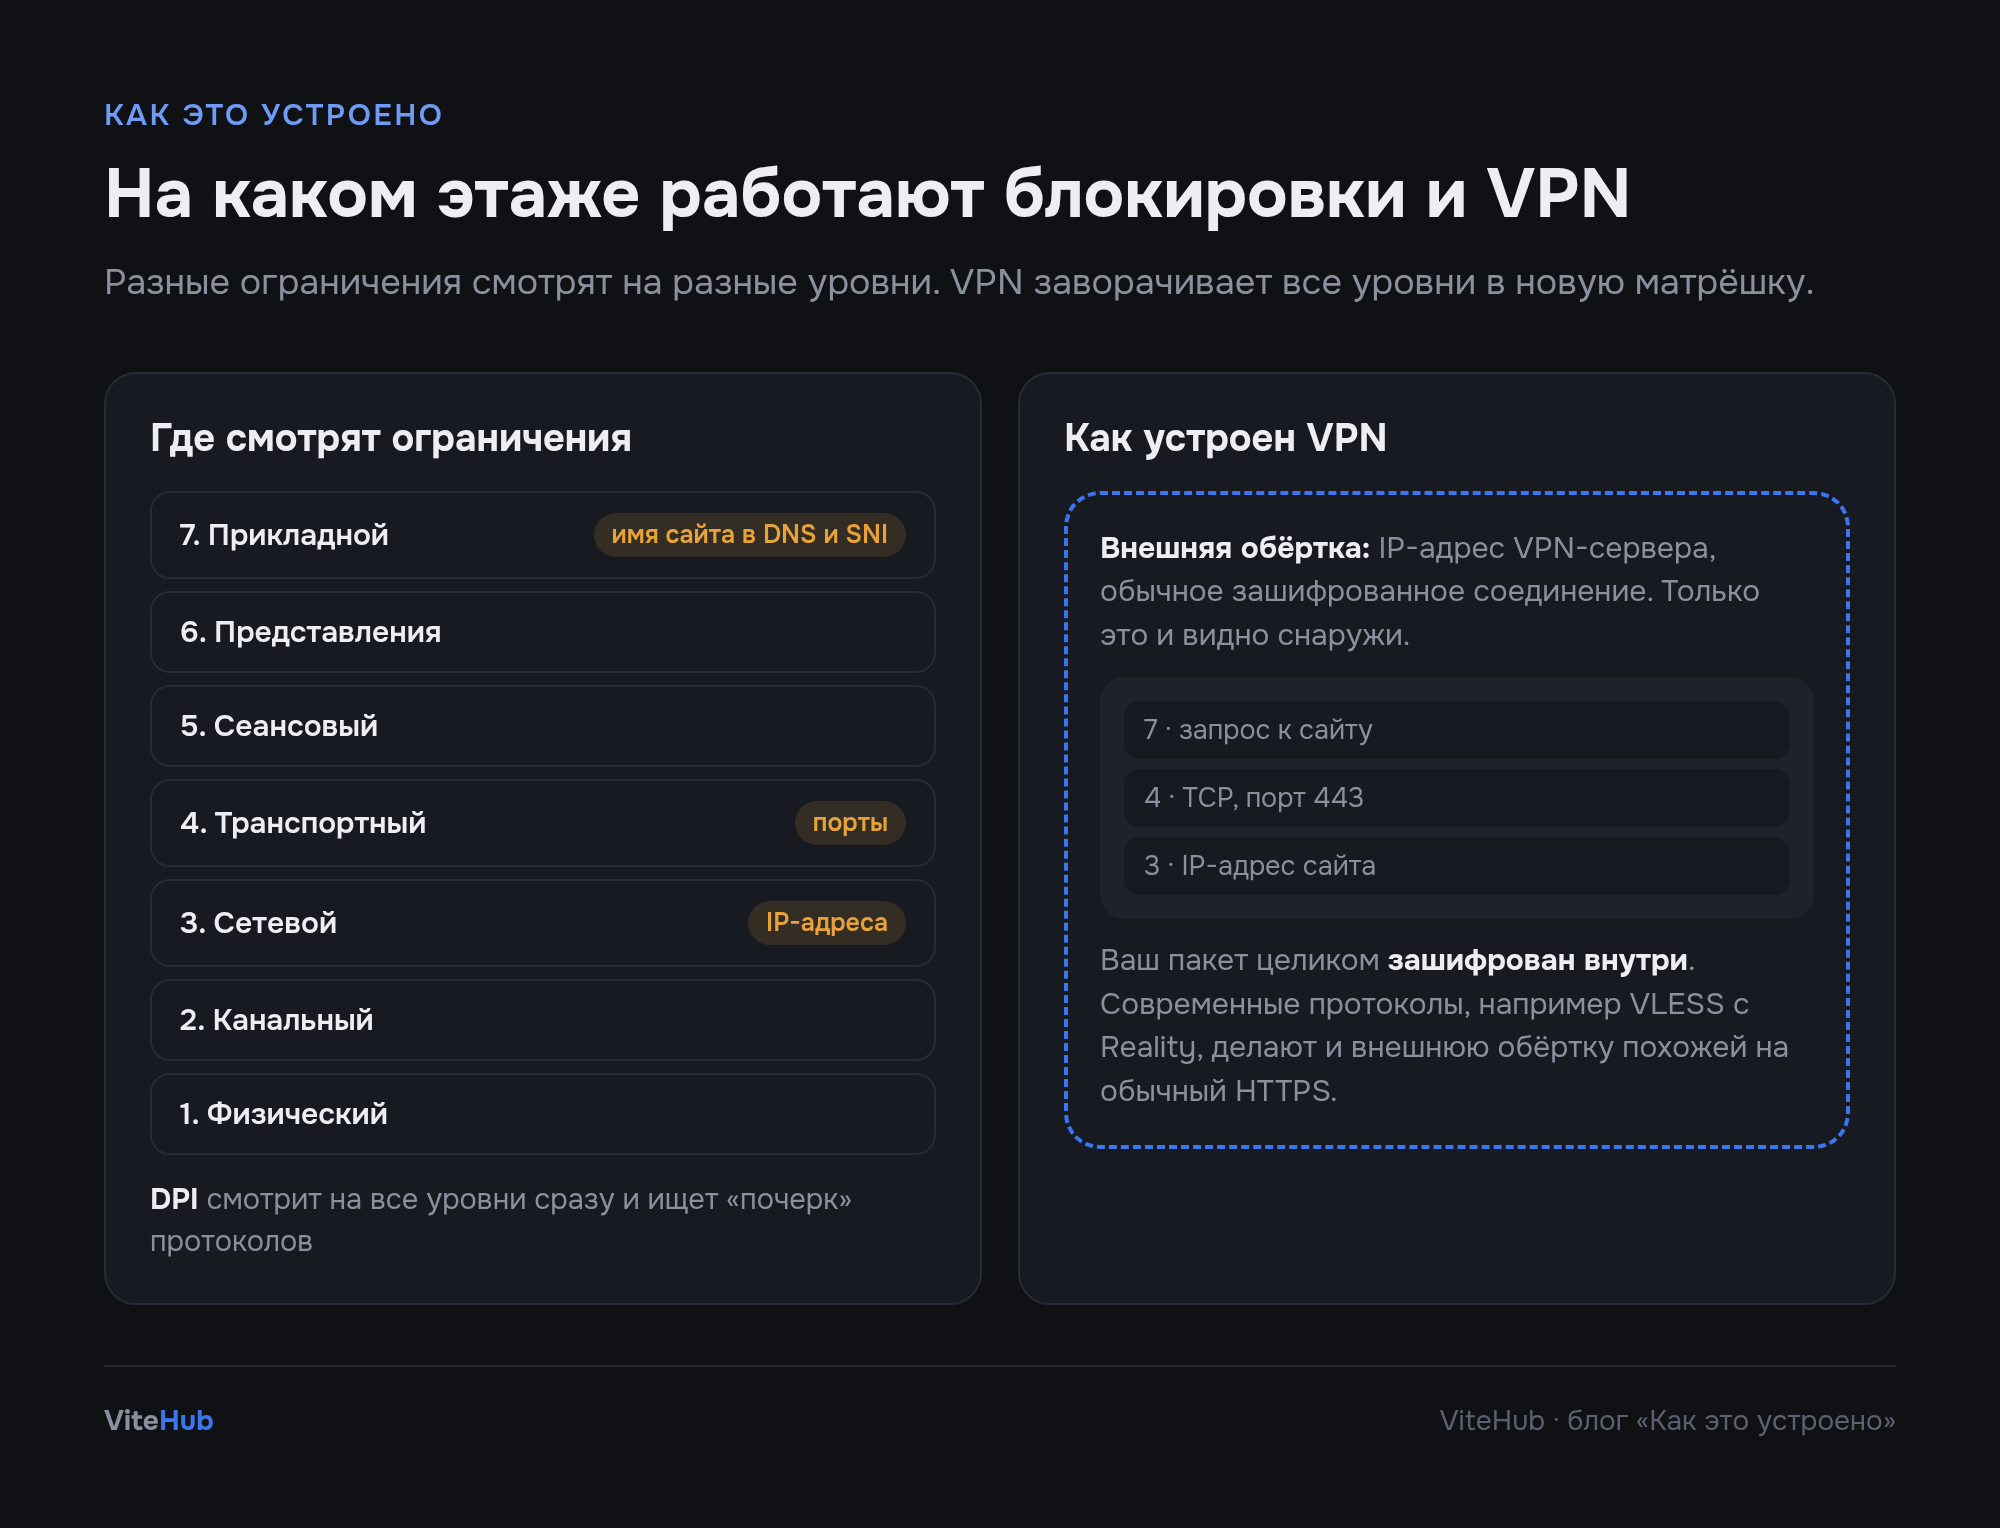
Модель OSI сразу объясняет, почему ограничения бывают такими разными:
- Блокировка по IP — третий уровень. Пакеты к определённым адресам не пропускают. Грубо: на одном IP могут жить сотни сайтов, и пострадают все.
- Блокировка по портам — четвёртый уровень. Например, закрыть все соединения на определённый порт.
- Блокировка по имени сайта — верхние уровни. Оборудование заглядывает в начало HTTPS-соединения, где открытым текстом стоит имя сервера, или в DNS-запрос.
- DPI — глубокая инспекция пакетов — смотрит на все уровни сразу, вплоть до прикладного, и ищет «почерк» протоколов.
А VPN — это матрёшка в матрёшке. Ваши обычные пакеты со всеми уровнями целиком заворачиваются, шифруются и становятся содержимым новых пакетов, адресованных VPN-серверу. Снаружи видно только внешнюю обёртку: «кто-то общается с сервером по такому-то адресу». Современные протоколы, например VLESS с Reality, стараются, чтобы и внешняя обёртка выглядела как самое обычное HTTPS-соединение.
Что это значит для вас
- Ищите проблему снизу вверх. Нет сигнала Wi-Fi — первый уровень. Нет адреса от роутера — ниже третьего. Сайты не открываются по именам, но открываются по адресам — DNS, прикладной уровень. Так работают и инженеры поддержки.
- Читайте новости точнее. «Блокировка по IP» и «замедление по SNI» — это разные этажи, и последствия у них разные.
- HTTPS и VPN защищают разные этажи. HTTPS прячет содержимое на верхних уровнях, VPN прячет ещё и то, с кем вы общаетесь.
А проблема на восьмом уровне — это когда кабель не воткнут в розетку. Бывает со всеми.
Защита на всех этажах. ViteHub заворачивает весь ваш трафик в зашифрованный туннель — снаружи видна только внешняя обёртка. 3 дня бесплатно, дальше 150 ₽/мес.
Попробовать →Что такое модель OSI простыми словами?
Это схема, которая делит сетевое общение на семь уровней — от физических сигналов в кабеле до приложений. Каждый уровень решает свою задачу и опирается на нижний.
Какие уровни есть в модели OSI?
Физический, канальный, сетевой, транспортный, сеансовый, уровень представления и прикладной. Например, Wi-Fi работает на первых двух, IP — на сетевом, TCP — на транспортном, HTTP — на прикладном.
Чем модель OSI отличается от TCP/IP?
OSI — теоретическая модель из семи уровней. Интернет на практике работает на стеке TCP/IP, где уровней четыре: верхние три уровня OSI в нём объединены в один прикладной, а два нижних — в один канальный.
На каком уровне работает VPN?
Чаще всего VPN заворачивает пакеты сетевого уровня целиком и передаёт их внутри другого соединения. Поэтому снаружи видно только соединение с VPN-сервером, а не то, что внутри.
Бэкенд-разработчик с опытом в высоконагруженных финтех-системах. Строит и обслуживает инфраструктуру ViteHub: серверы, протоколы, интеграции с платёжными системами и Telegram. Пишет о блокировках, Telegram и Steam простыми словами — что произошло и что это значит для вас.